Lỗ hổng PHP2Shell do AI phát hiện: khoảng 70% website chạy PHP cần vá, CISA xác nhận đã bị khai thác
Tuần trước, chúng tôi viết về việc kẻ gian dùng AI để giả giọng lừa đảo. Tháng 10/2026 cho thấy mặt còn lại: AI cũng đang tìm ra lỗ hổng phần mềm nhanh hơn con người, và lần này là lỗ hổng nằm ngay trong PHP, ngôn ngữ đang chạy khoảng 70% website trên thế giới.
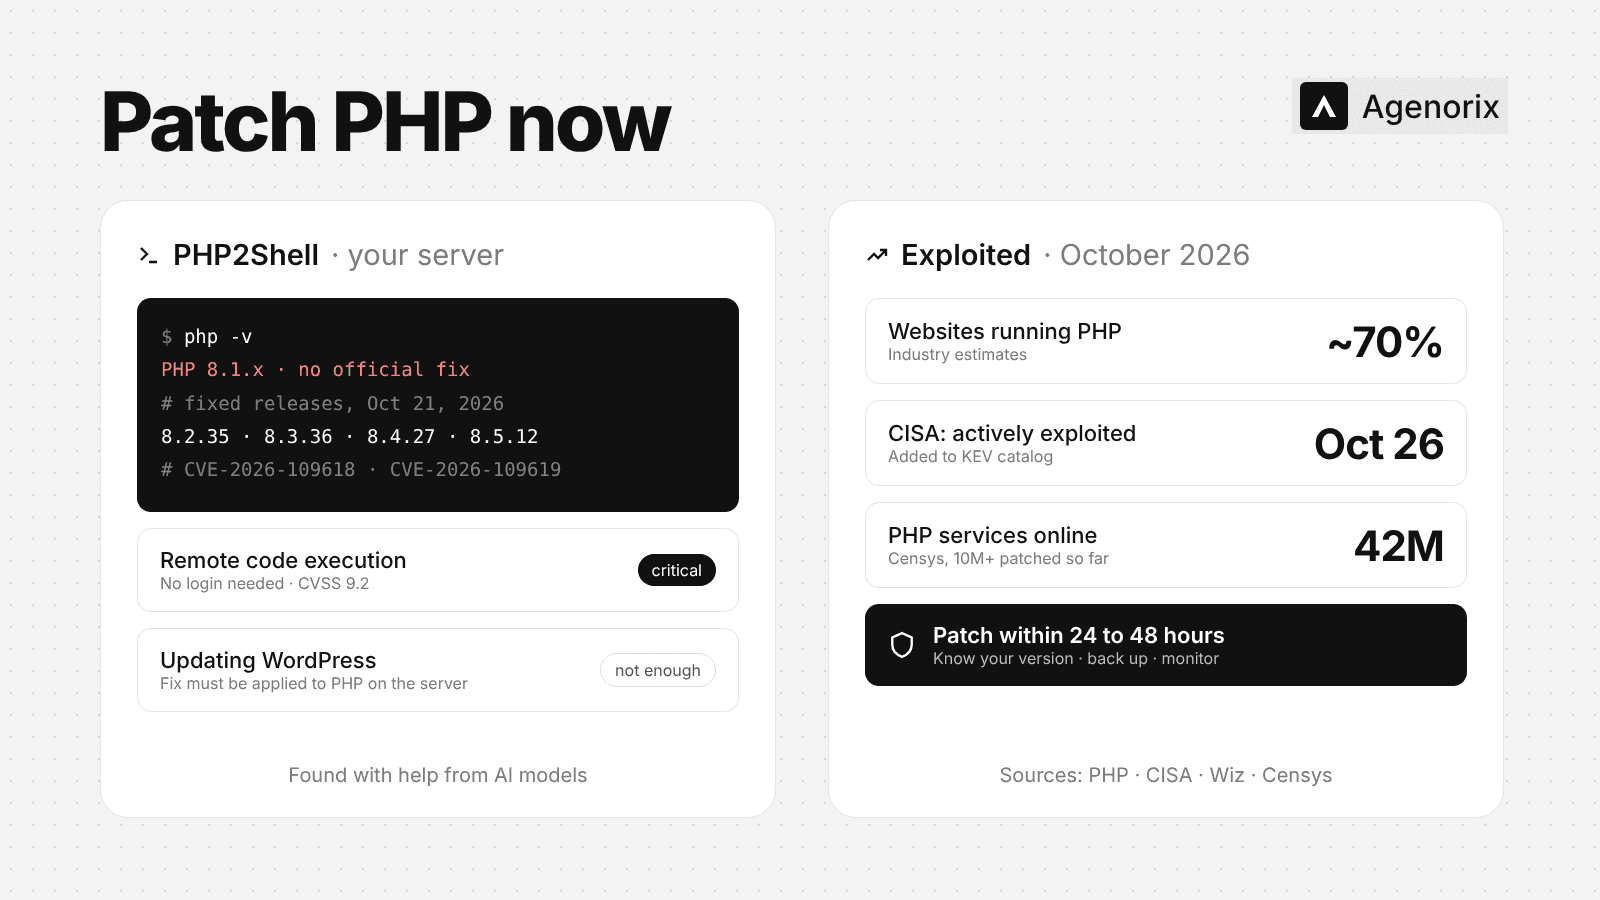
Hai lỗ hổng được gọi chung là PHP2Shell đã được vá ngày 21/10/2026. Chỉ năm ngày sau, cơ quan an ninh mạng Mỹ CISA xác nhận chúng đang bị khai thác thật. Nếu website của bạn chạy WordPress, Laravel hay bất kỳ mã PHP nào, đây là bản cập nhật không nên để đến tuần sau.
1. PHP2Shell là gì và vì sao nghiêm trọng
Hai lỗ hổng mang mã CVE-2026-109618 và CVE-2026-109619, được Wiz chấm 9,2 điểm theo thang CVSS v4.0. Điểm khác biệt là lỗi nằm trong chính PHP chứ không nằm trong ứng dụng chạy trên nó.
Hậu quả: kẻ tấn công có thể chạy mã từ xa trên máy chủ mà không cần đăng nhập.
Phạm vi: theo các hướng dẫn xử lý đã công bố, PHP-FPM, php-cgi, FrankenPHP và LiteSpeed đều bị ảnh hưởng. Chuyển từ mod_php sang PHP-FPM không giúp tránh lỗi.
Bản vá: có trong PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Các nhánh PHP 8.1 trở về trước không có bản vá chính thức, chỉ một số nhà cung cấp hỗ trợ dài hạn tự phát hành bản vá riêng.
WordPress không tự vá được: đội bảo mật WordPress.org cho biết không có bản cập nhật WordPress nào cho lỗi này. Bản vá phải được cài ở PHP trên máy chủ.
2. AI tìm ra lỗi, con người mất khoảng hai tháng để vá
Theo công bố của OpenAI và Wiz, lỗ hổng được tìm ra với sự hỗ trợ của các mô hình AI. Thông tin chi tiết từ các nguồn chưa hoàn toàn khớp nhau, nên chúng tôi chỉ nêu những điểm được nhiều bên xác nhận.
Người phát hiện: công ty bảo mật Calif dùng mô hình GPT-5.6 Sol của OpenAI để tìm ra lỗi, còn Wiz (thuộc Alphabet) phát hiện độc lập cả hai lỗ hổng.
Thời gian: theo một số nguồn, nhóm PHP nhận báo cáo từ khoảng tháng 8/2026, tức gần hai tháng trước khi có bản vá. Mốc thời gian chính xác giữa các nguồn còn khác nhau.
Thông điệp từ OpenAI: công ty nói rằng AI đã tìm ra các lỗ hổng này "trước khi kẻ tấn công làm được". Điều ngược lại cũng đúng: cùng loại công cụ đó giúp kẻ xấu viết mã khai thác nhanh hơn sau khi bản vá được công bố.
3. Đã bị khai thác, nhiều website chính phủ tạm ngừng hoạt động
Khoảng thời gian giữa lúc công bố bản vá và lúc bị tấn công lần này rất ngắn.
CISA đổi cảnh báo: ngày 21/10, CISA cho biết chưa ghi nhận khai thác. Đến 26/10, cơ quan này đưa cả hai lỗ hổng vào danh sách bị khai thác thực tế (KEV) và yêu cầu các cơ quan liên bang Mỹ vá trước 29/10. Với hệ thống chưa thể cập nhật, CISA khuyên tạm ngắt kết nối.
Website tạm đóng: nhiều website chính phủ tại Hà Lan, Canada, Pháp, Đức, Phần Lan, Bỉ và Cộng hòa Séc đã tạm ngừng hoạt động để vá, phần lớn là biện pháp phòng ngừa.
Còn rất nhiều máy chủ chưa vá: theo số liệu Censys được trích dẫn, có khoảng 42 triệu dịch vụ PHP truy cập được từ Internet, hơn 10 triệu đã vá kể từ 21/10. Một ước tính khác cho rằng vẫn còn khoảng 32,5 triệu dịch vụ chạy phiên bản có lỗi.
Các nhà cung cấp hosting lớn: Kinsta, WP Engine, Cloudways và DreamHost cho biết đã triển khai bản vá. Hosting dùng chung có thể nhận bản vá chậm hơn, nên bạn cần tự kiểm tra trang trạng thái của nhà cung cấp.
Góc nhìn từ Agenorix: tốc độ vá giờ quan trọng như tính năng
Khi AI giúp cả bên phòng thủ lẫn bên tấn công tìm lỗi nhanh hơn, thời gian an toàn sau mỗi bản vá ngắn lại chỉ còn vài ngày. Một website "chạy ổn" nhưng ít được bảo trì giờ là rủi ro thật. Khi xây dựng và vận hành website cho khách hàng, chúng tôi làm theo các nguyên tắc sau:
Biết chính xác mình đang chạy gì: phiên bản PHP, máy chủ web, plugin và thư viện được ghi lại cho từng website, để khi có cảnh báo, bạn trả lời được ngay "mình có bị ảnh hưởng không".
Không dùng phiên bản hết hỗ trợ: PHP 8.1 trở về trước không còn được vá chính thức. Nâng cấp sớm luôn rẻ hơn xử lý sự cố.
Có quy trình vá khẩn trong 24 đến 48 giờ: với lỗi nghiêm trọng đã bị khai thác, không chờ lịch bảo trì định kỳ.
Sao lưu và giám sát: có bản sao lưu tách riêng và theo dõi tệp lạ hoặc tiến trình lạ trên máy chủ, vì một máy chủ đã bị xâm nhập thì vá thôi là chưa đủ.
Đây cũng là cách chúng tôi vận hành các website chuẩn SEO kết nối MCP: cập nhật thường xuyên, có giám sát và có người chịu trách nhiệm rõ ràng.
Nên bắt đầu từ đâu?
Hôm nay, hãy hỏi nhà cung cấp hosting hoặc người quản trị máy chủ ba câu: website đang chạy PHP phiên bản nào, đã lên 8.2.35, 8.3.36, 8.4.27 hoặc 8.5.12 chưa, và nếu vẫn dùng PHP 8.1 trở về trước thì kế hoạch nâng cấp là gì. Nếu bạn cần rà soát hoặc nâng cấp website, đội ngũ Agenorix sẵn sàng hỗ trợ, buổi tư vấn đầu tiên miễn phí: liên hệ tư vấn.
Nguồn: Help Net Security (21/10/2026), Wiz, Fortune (21/10/2026), Axios (22/10/2026), The Record, Security Boulevard, TechTarget, Cybernews, The Repository.
Chia sẻ