AI agent vào doanh nghiệp: Microsoft siết kiểm soát, chỉ 26% tổ chức thực sự sẵn sàng
Chỉ trong vài ngày giữa tháng 10/2026, hai tín hiệu lớn cùng chỉ về một hướng: AI agent đã đi vào vận hành thật của doanh nghiệp, nhưng năng lực quản trị chúng vẫn đang đi sau.
Microsoft: hãy đối xử với AI agent như một "người trong nội bộ"
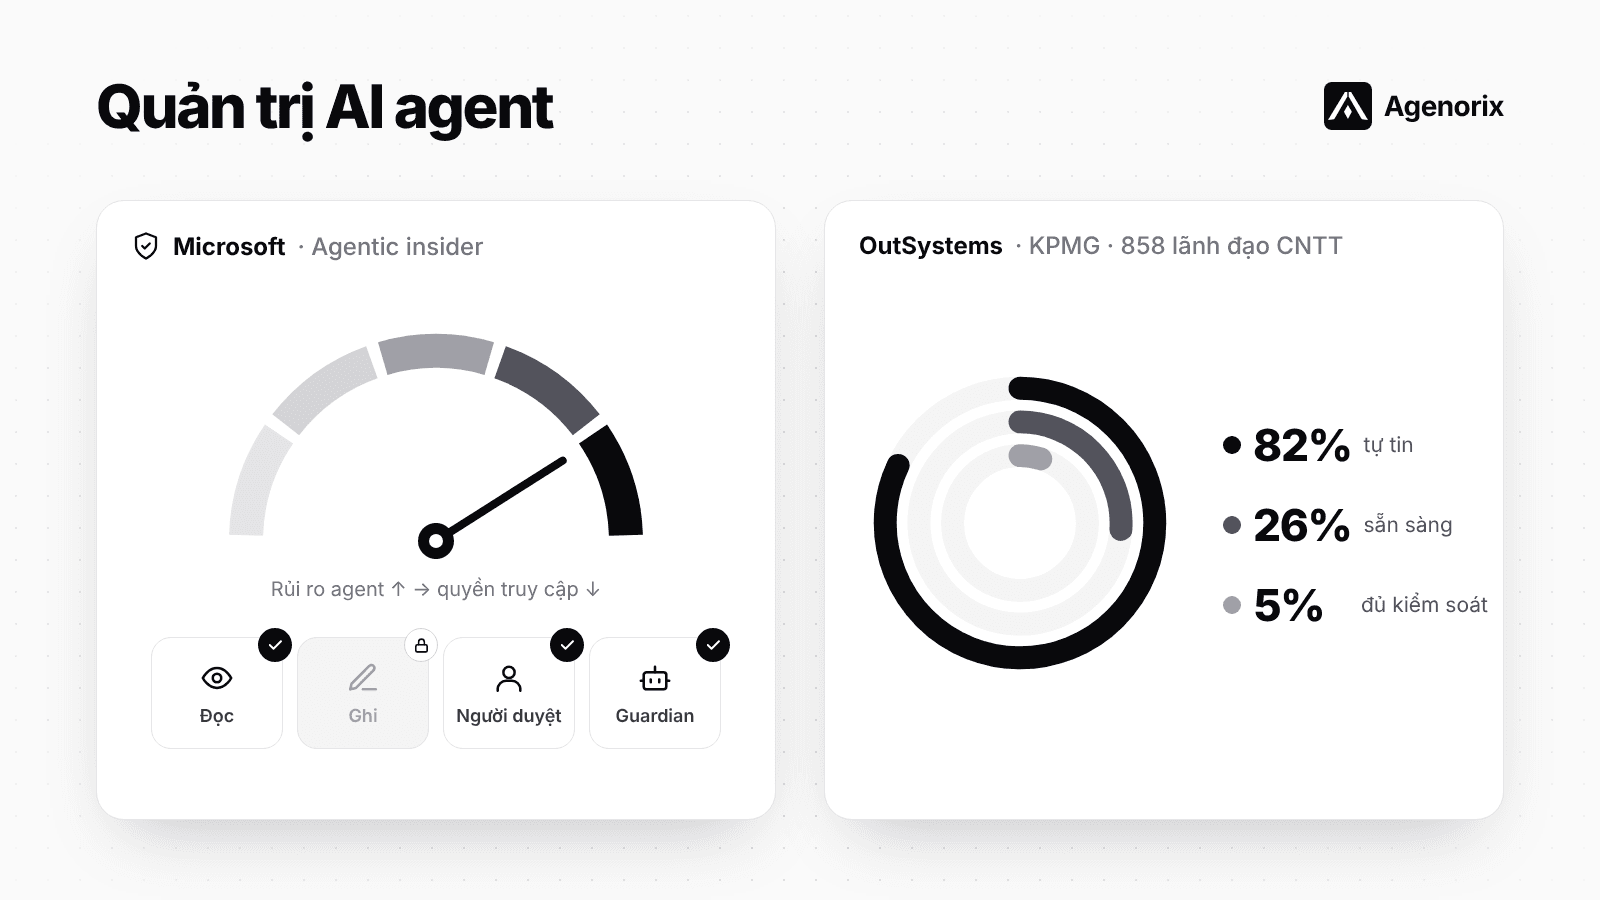
Ngày 19/10/2026, Microsoft công bố bộ kiểm soát mới cho rủi ro "agentic insider", tức rủi ro từ chính những AI agent đang hoạt động bên trong doanh nghiệp. Lý do: agent thường được cấp nhiều quyền hơn cần thiết, nên phải được giám sát như một nhân sự có quyền truy cập nhạy cảm.
Điểm rủi ro động: mỗi agent có điểm rủi ro cập nhật liên tục từ tín hiệu danh tính, dữ liệu, mạng và hoạt động của chính nó.
Quyền co giãn theo rủi ro: rủi ro càng cao, quyền càng bị thu hẹp, từ mất quyền ghi, phải có người duyệt, đến bị cô lập hoặc dừng hẳn.
Guardian Agents: agent "giám hộ" theo dõi các agent khác, còn con người vẫn đặt quy tắc và giữ quyền quyết định quan trọng.
Một phần các tính năng vẫn đang ở giai đoạn xem trước giới hạn.
OutSystems: chỉ 26% doanh nghiệp sẵn sàng xử lý xung đột giữa các agent
Ngày 16/10/2026, OutSystems công bố báo cáo Engineering Business Outcomes: The Shift to Agentic Systems, thực hiện cùng CIO Dive và KPMG, khảo sát 858 lãnh đạo công nghệ:
82% cho rằng tổ chức của họ theo kịp việc quản trị và giám sát agent.
Nhưng chỉ 26% thực sự sẵn sàng xử lý xung đột giữa các agent, hệ thống và quy trình tự động.
Và chỉ 5% đã có đủ kiểm soát tự động, nhật ký kiểm toán và điểm duyệt của con người.
Đây là nghiên cứu do nhà cung cấp tài trợ, nên các con số nên được đọc như một tín hiệu xu hướng.
Góc nhìn từ Agenorix: quản trị phải được thiết kế từ ngày đầu
Khi triển khai AI agent cho doanh nghiệp, câu hỏi không còn là "có nên dùng không", mà là "agent được phép làm gì, ai chịu trách nhiệm và kiểm chứng thế nào". Vì vậy, với mỗi agent đưa vào production, chúng tôi áp dụng năm nguyên tắc ngay từ bản chạy đầu tiên:
Danh mục agent: mỗi agent có người phụ trách và phạm vi rõ ràng.
Phân quyền tối thiểu (RBAC): chỉ đúng quyền cần cho tác vụ, có thời hạn.
Điểm duyệt của con người: cho mọi thao tác không thể hoàn tác.
Audit log đầy đủ: mọi hành động đều truy vết được.
Giám sát liên tục: có quy tắc rõ khi các agent xung đột với nhau.
Doanh nghiệp nên bắt đầu từ đâu?
Với mỗi agent đang chạy, hãy hỏi ba câu: nó có quyền gì, ai duyệt thao tác quan trọng của nó, và nhật ký hoạt động nằm ở đâu. Agent nào chưa trả lời đủ ba câu là chỗ cần ưu tiên. Nếu bạn muốn rà soát hoặc đưa AI agent vào quy trình, đội ngũ Agenorix sẵn sàng hỗ trợ, buổi tư vấn đầu tiên miễn phí: liên hệ tư vấn.
Nguồn: Microsoft Security Blog (19/10/2026), TechCrunch, SiliconANGLE; thông cáo của OutSystems qua PR Newswire (16/10/2026), FutureCIO.
Chia sẻ